
Annonce – sponsoreret indhold.
AI-governance i virksomheden behøver ikke starte fra nul. Hvis din organisation allerede har etableret IT-arkitektur med risikoklassificering, dataejerskab og systemdokumentation, har I faktisk fundamentet klar – det skal bare udvides til også at dække jeres AI-systemer. Alligevel ser vi gang på gang, at virksomheder behandler AI-governance som et helt nyt juridisk projekt, der skal bygges op parallelt med den eksisterende drift. Det skaber dobbeltarbejde, forvirring om ansvar og – i værste fald – AI-initiativer der strander i compliance-usikkerhed. Denne guide viser, hvordan du konkret kobler AI-governance på jeres eksisterende Enterprise Architecture, så I kommer i gang uden at opfinde den dybe tallerken igen.
- AI-governance bygger på samme principper som IT-governance – risikoklassificering, dataejerskab og afhængighedskortlægning kan genbruges direkte
- De fleste virksomheder har allerede AI i produktion uden formel godkendelse – start med kortlægning, ikke med politikker
- EU AI Act kræver dokumentation og tilsyn for højrisikosystemer fra august 2026 – jeres eksisterende arkitekturfunktion kan bære dette ansvar
- Klart ejerskab og løbende revurdering slår engangsdokumenter der arkiveres og glemmes
Hvorfor AI-governance fejlagtigt behandles som et nyt spor
Når EU-regulering og stigende opmærksomhed på AI-risici rammer bestyrelsesbordene, er den naturlige reaktion at oprette et nyt compliance-projekt. Jurister indkaldes, eksterne konsulenter hyres, og pludselig eksisterer der et parallelt governance-spor med sit eget sprog, sine egne processer og ofte meget lidt forbindelse til den IT-arkitektur, virksomheden allerede har investeret i.
Problemet er sjældent, at AI kræver en helt ny form for styring. Det er, at eksisterende arkitekturgovernance aldrig blev udvidet til at dække AI-systemer. Risikoklassificering af IT-systemer, dataejerskabsstrukturer og afhængighedskortlægning er præcis de discipliner, der også skal anvendes på AI – men de sidder ofte i en anden del af organisationen end dem, der nu skal håndtere det regulatoriske pres.
Mange virksomheder søger i disse måneder en hurtig vej til EU AI Act compliance, fordi forordningen stiller konkrete krav til dokumentation og tilsyn for højrisikosystemer. Men at bygge et helt nyt governance-apparat op fra bunden er hverken den hurtigste eller den mest holdbare løsning. Det er langt mere effektivt at udvide det, I allerede har.
Hvad jeres eksisterende IT-arkitektur allerede kan
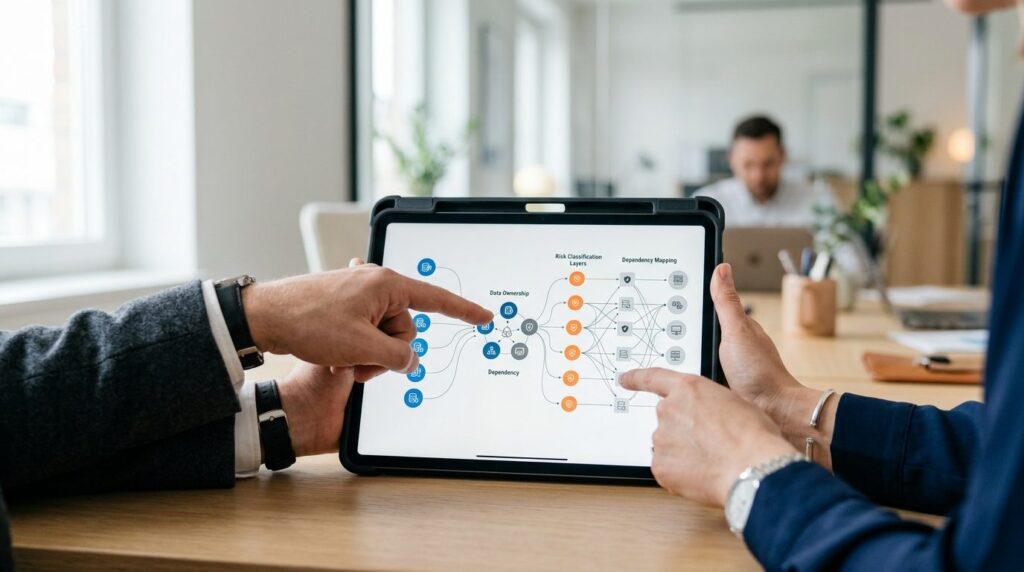
Hvis din virksomhed har en Enterprise Architecture-funktion – eller blot en struktureret tilgang til IT-systemer – har I sandsynligvis allerede disse byggesten på plads:
- Risikoklassificering: En model der vurderer systemer efter forretningskritikalitet, datatilgængelighed og sikkerhedsniveau
- Dataejerskab: Definerede roller for hvem der ejer hvilke data, og hvem der må tilgå dem
- Afhængighedskortlægning: Overblik over hvilke systemer der taler sammen, og hvad der sker når ét system fejler
- Godkendelsesprocesser: Procedurer for hvordan nye systemer vurderes og godkendes før idriftsættelse
Disse fire elementer er kernen i AI-governance. EU AI Act opererer med fire risikokategorier – uacceptabel risiko (forbudt), højrisiko (strenge krav), begrænset risiko (transparenskrav) og minimal risiko – og den klassificering kan mappes direkte til jeres eksisterende risikomodel. Det kræver tilpasning, men ikke genopfindelse.
Det afgørende skridt er at anerkende, at AI-systemer ikke er en særlig kategori der kræver særbehandling. De er IT-systemer med specifikke karakteristika – og de skal ind i samme governance-struktur som resten af jeres systemlandskab.
Kortlægning af AI-aktiver: Start her, ikke med politikker
Før nogen kan tage stilling til risiko, skal I vide hvilke AI-funktioner der rent faktisk er i brug. Det lyder banalt, men virkeligheden er, at mange AI-eksperimenter allerede kører i produktion uden formel godkendelse. Det sker ikke af ond vilje – det sker fordi et team fandt en hurtig løsning på et konkret problem, og ingen stoppede op og spurgte hvem der ejer risikoen.
En systematisk kortlægning bør dække:
- Synlige AI-implementeringer: De projekter I ved eksisterer – chatbots, automatiserede beslutningssystemer, prædiktive modeller
- Skjult AI i SaaS-produkter: Mange af jeres eksisterende softwareløsninger har fået AI-funktioner tilføjet uden at I nødvendigvis har bemærket det
- Eksperimenter og pilotprojekter: Afdelingsvise forsøg der måske aldrig blev meldt ind centralt
- Tredjepartsintegrationer: API’er og services der anvender AI-modeller i baggrunden
Denne kortlægning overrasker ofte ledelsen. Den afslører både omfanget af AI-anvendelse og de huller der eksisterer i dokumentation og ansvar. Det er et nødvendigt udgangspunkt – uden overblik kan I ikke prioritere, og uden prioritering bliver governance til en uoverkommelig opgave.
Sådan genbruger I risikoklassificering til AI-systemer
Jeres eksisterende risikoklassificeringsmodel kan udvides til AI med relativt få tilpasninger. Nøglen er at tilføje de AI-specifikke dimensioner uden at skabe et parallelt system.
Trin 1: Map jeres nuværende risikoniveauer til EU AI Act-kategorier
De fleste virksomheder opererer med tre til fem risikoniveauer for IT-systemer. Gennemgå disse og definér hvordan de relaterer til EU AI Acts fire kategorier. Et system I klassificerer som “forretningskritisk med persondatabehandling” vil typisk falde i højrisiko-kategorien under AI Act, hvis det anvender AI til automatiserede beslutninger om personer.
Trin 2: Tilføj AI-specifikke vurderingskriterier
Nogle risikodimensioner er særlige for AI-systemer:
- Modelgennemsigtighed: Kan I forklare hvordan systemet når sine beslutninger?
- Træningsdata: Ved I hvilke data modellen er trænet på, og har I ret til at bruge dem?
- Bias-risiko: Er der risiko for at systemet diskriminerer bestemte grupper?
- Menneskeligt tilsyn: Er der en mekanisme for at et menneske kan gribe ind i beslutninger?
Trin 3: Integrér i eksisterende godkendelsesproces
Nye AI-systemer skal igennem samme godkendelsesproces som andre IT-systemer – blot med de tilføjede AI-specifikke vurderingskriterier. Det sikrer at arkitekturfunktionen har reelt mandat til at sige nej til initiativer der ikke kan dokumentere deres dataforudsætninger.
Dataejerskab: Den mest oversete dimension
Dataejerskab er ofte den dimension hvor AI-governance går galt. Et AI-system kan trække på data fra flere forskellige kilder med forskellige ejere, og ansvaret for outputtet er uklart.
Konkret bør I for hvert AI-system kunne besvare:
- Hvem ejer de data systemet trænes på?
- Hvem ejer de data systemet behandler i drift?
- Hvem er ansvarlig for kvaliteten af systemets output?
- Hvem beslutter hvornår systemet skal gentrænes eller udfases?
Hvis jeres eksisterende dataejerskabsstruktur ikke kan besvare disse spørgsmål, har I fundet et hul der skal lukkes – ikke kun for AI, men sandsynligvis også for jeres øvrige systemer. AI-governance bliver dermed en anledning til at styrke den generelle datahåndtering i organisationen.
Afhængighedskortlægning for AI-systemer
AI-systemer har ofte komplekse afhængigheder der ikke er umiddelbart synlige. En prædiktiv model kan afhænge af datakvalitet fra fem forskellige kildesystemer, og hvis ét af dem ændrer format eller indhold, kan modellens præcision kollapse uden varsel.
Jeres afhængighedskortlægning bør udvides til at dække:
- Datakilder: Hvilke systemer leverer input til AI-modellen?
- Modelafhængigheder: Bruger I tredjepartsmodeller (fx via API), og hvad sker der hvis de ændres?
- Downstream-effekter: Hvilke processer og beslutninger påvirkes af AI-systemets output?
- Kompetenceafhængigheder: Hvem i organisationen kan fejlfinde og vedligeholde systemet?
Denne kortlægning er ikke kun relevant for compliance – den er afgørende for driftsstabilitet. Et AI-system I ikke forstår afhængighederne for, er et system I ikke kan stole på.
Løbende compliance uden dobbeltarbejde
Den største fejl virksomheder begår med AI-governance er at behandle det som et engangsprojekt. Resultatet er typisk et omfattende dokument der arkiveres og glemmes, mens virkeligheden udvikler sig videre.
For at sikre løbende compliance uden at skabe dobbeltarbejde bør I:
Integrere AI-vurdering i eksisterende arkitekturreviews: Hvis I allerede gennemgår jeres systemlandskab kvartalsvis eller årligt, så tilføj AI-dimensionerne til denne proces i stedet for at oprette en separat AI-review.
Etablere klare triggere for revurdering: Hvornår skal et AI-system genvurderes? Typiske triggere er: væsentlige ændringer i træningsdata, ændret anvendelsesområde, nye regulatoriske krav, eller feedback der indikerer bias eller fejl.
Forankre ansvar hos én funktion: AI-governance der er spredt mellem IT, jura, compliance og forretning ender med at være ingens ansvar. Placér det entydigt – typisk i arkitekturfunktionen – med klare eskaleringslinjer til ledelsen.
Vil I arbejde systematisk med jeres AI-politik, kan I læse mere om hvordan I udarbejder en AI-politik for jeres virksomhed.
Første skridt: Hvad du kan gøre på mandag
AI-governance kan føles uoverskueligt, men det første skridt er konkret og overkommeligt:
- Book et møde med jeres arkitekturfunktion (eller den der har overblik over IT-systemerne) og stil ét spørgsmål: Hvilke AI-funktioner ved vi er i brug i dag?
- Lav en hurtig screening af jeres SaaS-produkter – mange leverandører har tilføjet AI-features. Tjek release notes og produktopdateringer fra det seneste år.
- Identificér tre AI-initiativer der allerede kører, og find ud af hvem der godkendte dem, og hvem der ejer risikoen.
Denne indledende kortlægning tager typisk en til to uger og giver jer det overblik der er nødvendigt for at prioritere næste skridt. Det er langt mere værdifuldt end at skrive politikker for systemer I ikke kender.
Ofte stillede spørgsmål
Kan vi virkelig genbruge vores IT-risikomodel til AI?
Ja, grundprincipperne er de samme – I vurderer systemer efter forretningskritikalitet, datahåndtering og sikkerhed. AI kræver tilføjelse af specifikke dimensioner som modelgennemsigtighed og bias-risiko, men det er en udvidelse af jeres eksisterende model, ikke en erstatning. De fleste virksomheder der allerede har en moden IT-governance kan tilpasse den til AI inden for få måneder.
Hvornår skal vi være klar til EU AI Act?
EU AI Act trådte i kraft 1. august 2024 med trinvis indfasning. Forbudte AI-praksisser og AI-literacy-krav gælder fra februar 2025. Fra august 2026 gælder loven bredt, herunder kravene til højrisikosystemer. Hvis I anvender eller udvikler AI-systemer der kan klassificeres som højrisiko, bør I have governance-strukturen på plads inden da.
Hvem i organisationen bør eje AI-governance?
AI-governance bør forankres i jeres eksisterende arkitekturfunktion, ikke som et separat compliance-spor. Arkitekten skal have mandat til at godkende eller afvise AI-initiativer baseret på dokumentation og risikovurdering. Jura og compliance er vigtige sparringspartnere, men det operative ansvar bør ligge ét sted med klare eskaleringslinjer til ledelsen.
Hvad gør vi med AI-systemer der allerede kører uden godkendelse?
Start med at kortlægge dem uden at skabe panik. De fleste uformelle AI-eksperimenter er ikke udtryk for bevidste regelbrud, men for teams der løste konkrete problemer. Vurdér hvert system efter jeres risikomodel, og beslut om det skal formaliseres, justeres eller lukkes. Fokusér på at skabe en proces fremadrettet, ikke på at straffe fortiden.